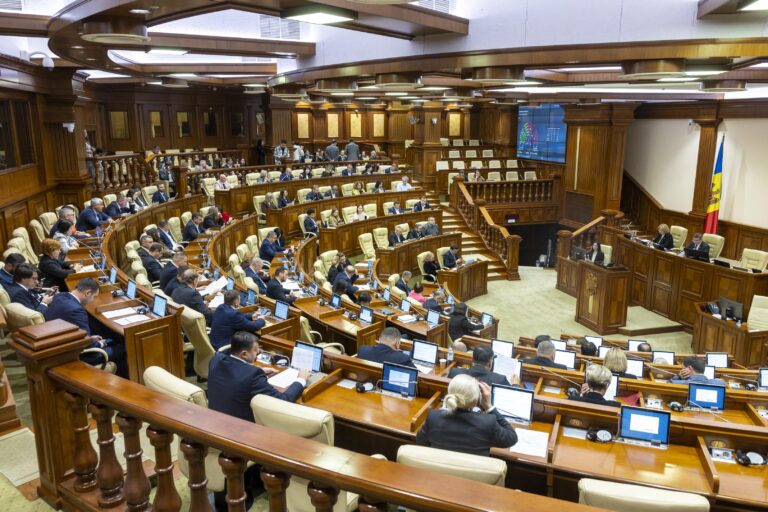


Instituțiile responsabile de securitatea sistemelor informatice ale statului vor fi audiate astăzi, 4 noiembrie, în Parlament. Audierile au loc după atacul cibernetic în urma căruia, potrivit datelor preliminare, a fost extras cel puțin un element de date personale în aproximativ 750.000 de cazuri.
Ședința este programată pentru ora 9:00, în biroul 508. Decizia de a organiza audierile a fost votată în unanimitate de Comisia parlamentară pentru securitate națională, apărare și ordine publică. Președintele comisiei, Lilian Carp, a explicat că ședința se va desfășura cu ușile închise deoarece discuțiile vizează date cu caracter personal. El a avertizat că dezvăluirea vulnerabilităților ar putea facilita noi atacuri și nu a exclus implicarea unor instituții ale altor state.
Președintele Parlamentului, Igor Grosu, a declarat că audierile trebuie să clarifice cum s-a produs breșa, cine răspunde pentru compromiterea datelor și de ce sprijin are nevoie Republica Moldova din partea partenerilor externi. Inițiativa prevede prezentarea unui raport intermediar în 30 de zile și a celui final în 90 de zile de la constituirea comisiei.
Printre instituțiile vizate se numără Agenția de Guvernare Electronică. După incident și o discuție cu premierul Vasile Tofan, Nicoleta Colomeeț a demisionat din funcția de directoare, iar Artiom Cociu a preluat interimar conducerea agenției.
Potrivit informațiilor prezentate anterior, extragerea neautorizată a datelor a avut loc în perioada 19–23 octombrie, iar o nouă tentativă de atac a fost blocată pe 25 octombrie. Printre informațiile extrase se numără date de identificare, detalii despre rude, bunuri și prestații sociale, precum și unele informații financiare.
Cetățenii sunt îndemnați să nu divulge parole sau coduri de confirmare, să nu acceseze linkuri suspecte și să nu autorizeze plăți cerute de necunoscuți. Orice solicitare neobișnuită trebuie verificată direct la banca sau instituția în numele căreia a fost făcută.